Quishing(クイッシング)とは? QRコードを悪用した手口と企業が行うべき対策
Quishing(クイッシング)は、QRコードを悪用して偽サイトなど、悪意のあるWebコンテンツへ誘導し、ID・パスワードや個人情報、決済情報などを盗み取るフィッシング詐欺の一種です。メール本文に直接URLを記載するのではなく、QRコードを読み取らせることで誘導します。
QRコードは読み取るまでリンク先が分かりにくく、業務用PCでメールを受信したあと、個人のスマートフォンといった別の端末でアクセスする場合もあります。そのため、従来のメールセキュリティだけでは攻撃を防ぎきれないケースがあります。
企業は、メールやWeb、認証に関する技術対策に加えて、従業員が不審なQRコードに気付き、読み取りや情報入力を止められる状態をつくることが重要です。
本記事では、Quishingの仕組みや企業への脅威、技術・人的両面の対策について解説します。
※『QRコード』は株式会社デンソーウェーブの登録商標です。
目次[非表示]
Quishingとは?QRコードを悪用するフィッシング詐欺
Quishingは、QRコードを使って利用者を偽サイトなど、悪意のあるWebコンテンツへ誘導するフィッシング詐欺です。URLを直接クリックさせる従来の手口とは異なり、QRコードを介することでリンク先を分かりにくくするのが特徴です。
QRコードから偽サイトへ誘導する
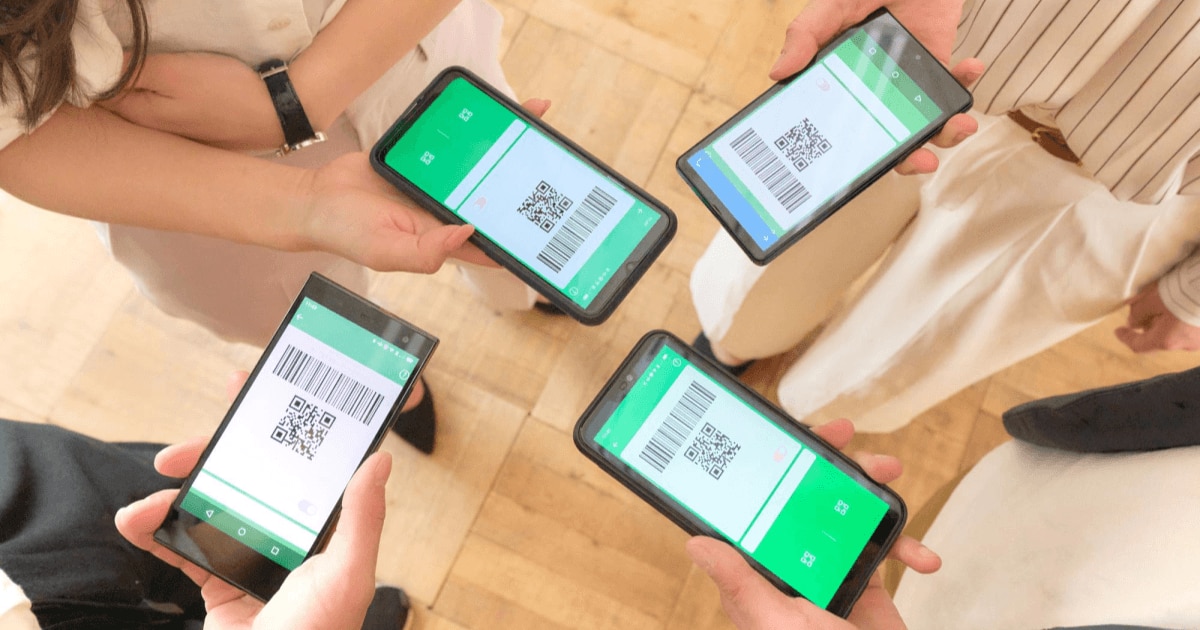
攻撃者は、メールや文書などに不正なQRコードを掲載し、スマートフォンなどの端末で読み取らせます。遷移先には正規サービスを装った偽のログイン画面や入力フォーム、ダウンロードリンクなどを用意し、ID・パスワード、個人情報、決済情報などを入力させることで情報を窃取するのが手口です。
通常のフィッシングよりリンク先を判断しにくい
通常のフィッシングメールでは、本文中のURLやリンク先ドメインを文字列で確認できる場合があります。
一方、QuishingではURLがQRコード画像に埋め込まれています。そのため、読み取る前にリンク先が問題ないかを判断するのが困難です。
「QRコードだから安全」と考えず、読み取ったあとに表示されるURLやサイトの内容を確認する習慣が必要です。
PCからスマートフォンへ操作が移る点にも注意する
Quishingでは、業務用PCで受信したメールに表示されたQRコードを、スマートフォンで読み取ることで、社内のメールセキュリティで保護されたPC環境から、別の端末へ操作が移ります。
特に個人のスマートフォンでは、会社と同じレベルのWebフィルタリングや監視が適用されていない場合があります。メールを受信する端末とQRコードを読み取る端末が異なることで、防止・検知・追跡が難しくなる点もQuishing特有のリスクとして考える必要があります。
Quishingによって企業に起こり得る被害
Quishingによって認証情報が盗まれると、業務アカウントの乗っ取りや情報漏えい、なりすましなどへ発展し、組織全体のインシデントにつながる可能性があります。
業務アカウントの認証情報を盗まれる
Quishingは、正規サービスを装ったログイン画面へ誘導し、ID・パスワードを入力させる手口のため、多要素認証の方式によっては突破される場合もあります。
窃取された情報が悪用されると、メールやクラウドサービスの業務アカウントを乗っ取られ、社内情報へ不正アクセスされる可能性があります。
2026年1月にはFBIが、悪意あるQRコードからMicrosoft 365などを装ったモバイル向けの認証情報窃取ページへ誘導する標的型フィッシングについて注意喚起しています。
出典:Federal Bureau of Investigation (FBI)『North Korean Kimsuky Actors Leverage Malicious QR Codes in Spearphishing Campaigns Targeting U.S. Entities』
情報漏えいやなりすましへ被害が広がる
業務アカウントを乗っ取られると、メールやクラウドストレージに保存された顧客情報、社内資料、取引情報などを窃取されるおそれがあります。認証情報の流出が、情報漏えいへ直結する可能性がある点に注意が必要です。
さらに、乗っ取ったメールアカウントから社内担当者や取引先になりすまし、新たなフィッシングメールを送ることも考えられます。一人の誤操作が、社内外を巻き込む次の攻撃の起点になる可能性があります。
QRコードはメール以外でも悪用される
Quishingで使われるQRコードは、メールだけに掲載されるとは限りません。PDFや業務文書、郵送物、ポスターなどに掲載されたり、正規の案内にあるQRコードへ不正なコードを重ねてすり替えたりする手口も考えられます。
「確認」「認証」「支払い」など自然な理由で読み取りを促されるため、利用者が警戒しにくい点も特徴です。送付元不明の荷物にQRコードを同封して読み取らせる詐欺も確認されており、企業でも「メール内のQRコードだけを警戒する」と限定せず教育することが重要です。
企業が行うべきQuishingの技術対策
Quishingへの対策では、メールだけでなく、QRコードを読み取ったあとにアクセスするWebサイトや認証まで含めて守る必要があります。QRコード自体を禁止するのではなく、業務で利用することを前提に複数の防御策を組み合わせることが重要です。
メールやQRコードの検査を強化する
メールセキュリティで不審なメッセージや添付ファイルを検査するとともに、QRコードを画像として検出・解析できる仕組みも検討します。QRコードに含まれるURLを検査し、URLフィルタリングやWebフィルタリングによって危険なサイトへのアクセスを遮断することも有効です。
Microsoftも、QRコード型フィッシングを検出・ブロックするため、QRコード画像を対象とした検出機能を強化しています。
ただし、すべての不正なQRコードをメール受信時に検知できるとは限らないため、メール対策だけで完全に防げるとは考えないことが重要です。
認証情報を盗まれても被害を広げにくくする
ID・パスワードが窃取された場合に備え、多要素認証を設定します。ただし、多要素認証であっても、方式によってはフィッシング攻撃で突破される可能性があります。そのため、可能であればフィッシング耐性の高い認証方式を利用することが重要です。アカウントやアクセス権限も必要最小限にし、一つのアカウントが侵害されても被害が広がりにくい状態を整えます。
あわせて、不審なログインや認証要求を監視し、覚えのない多要素認証を承認しないよう従業員へ周知します。認証情報の流出が疑われた場合に、アカウント停止やパスワード変更をすぐ行える手順も決めておきましょう。
スマートフォンを含めて対策を考える
Quishingでは、PCに表示されたQRコードをスマートフォンで読み取ることを想定し、QRコードを読み取る端末まで含めて対策する必要があります。業務用スマートフォンではセキュリティ設定を整え、BYOD(個人端末の業務利用)を認めている場合は利用範囲やセキュリティ要件を明確にします。
PC上のメール対策だけで完結させず、QRコードを読み取ったあとのWebアクセスも防御対象とすることが重要です。QRコードは業務でも広く利用されるため、利用を禁止するのではなく、安全に読み取り、リンク先を確認できる環境とルールを整えることが現実的な対策となります。
Quishing対策では従業員が「読み取る前・入力する前」に止まることが重要
Quishingは、メールやWebの技術対策だけでは防ぎきれない場合があります。QRコードを読み取るか、遷移先で認証情報を入力するかを最終的に判断するのは従業員です。そのため、「読み取る前・入力する前」に立ち止まれる状態をつくることが重要といえます。
QRコードを無条件に信用しないよう教育する
QRコードそのものを見ただけでは、安全なリンクかどうかを判断できません。知っている企業や社内担当者からの案内でも、「アカウント停止」「本人確認」など操作を急がせる内容には注意し、読み取ったあとに表示されるURLやサイトを確認するよう教育します。
不審な場合の確認・報告方法を決めておく
不審なQRコードを読み取った場合は、案内元へ別の連絡手段で確認できるようにします。認証情報を入力してしまった場合は、被害が確認されるまで待たず、すぐに情報システム部門やセキュリティ担当者へ報告するルールを決めておきます。
報告後はパスワード変更やアカウント停止などを迅速に行えるよう、初動手順も整理します。
「被害が出てから」ではなく「怪しい操作をした段階」で相談でき、誤操作を隠さず報告しやすい環境をつくることが被害拡大の防止につながります。
脅威の疑似体験で従業員の判断力を高める
「怪しいQRコードを読み取らない」と座学で伝えるだけでは、実際の業務中に正しく判断できるとは限りません。スマートフォンでQRコードを読み取り、遷移先のURLやサイトを確認し、異常があった場合は報告するまでを一連の行動として疑似体験することが有効です。
『セキュアプラクティス®』では、「Quishing詐欺」のシナリオを用意しています。利用者自身の携帯端末でQRコードを読み取り、仮の不正サイトへ誘導される流れを体験できるため、Quishingの手口を実感しながら判断力を高められます。管理者側では履修状況も確認でき、継続的な教育につなげることができます。
まとめ|Quishing対策は技術と人の両面から行う
Quishingは、QRコードを使って偽サイトなど、悪意のあるWebコンテンツへ誘導するフィッシング詐欺です。URLが直接見えにくく、PCで受信したメールからスマートフォンへ操作が移る場合もあるため、従来のメール対策だけでは防ぎきれないことがあります。
企業では、メールセキュリティやWebフィルタリング、多要素認証、ログ監視などを組み合わせ、認証情報の窃取や不正ログインを防ぐことが重要です。
一方で、すべてのQRコードを技術だけで安全・危険と判断するのは難しく、最終的には従業員が読み取るか、認証情報を入力するかを判断する場面が残ります。
『セキュアプラクティス®』では、「Quishing詐欺」のシナリオを用意しています。実際の業務に近い状況でQRコードを読み取り、仮の不正サイトへ誘導される流れを疑似体験することで、「気付く・止まる・報告する」という行動の定着につなげられます。